Gefährdungsanalysen & Sicherheitskonzepte12 Min. Lesezeit
KRITIS-Dachgesetz: physische Schutzpflichten und Fristen
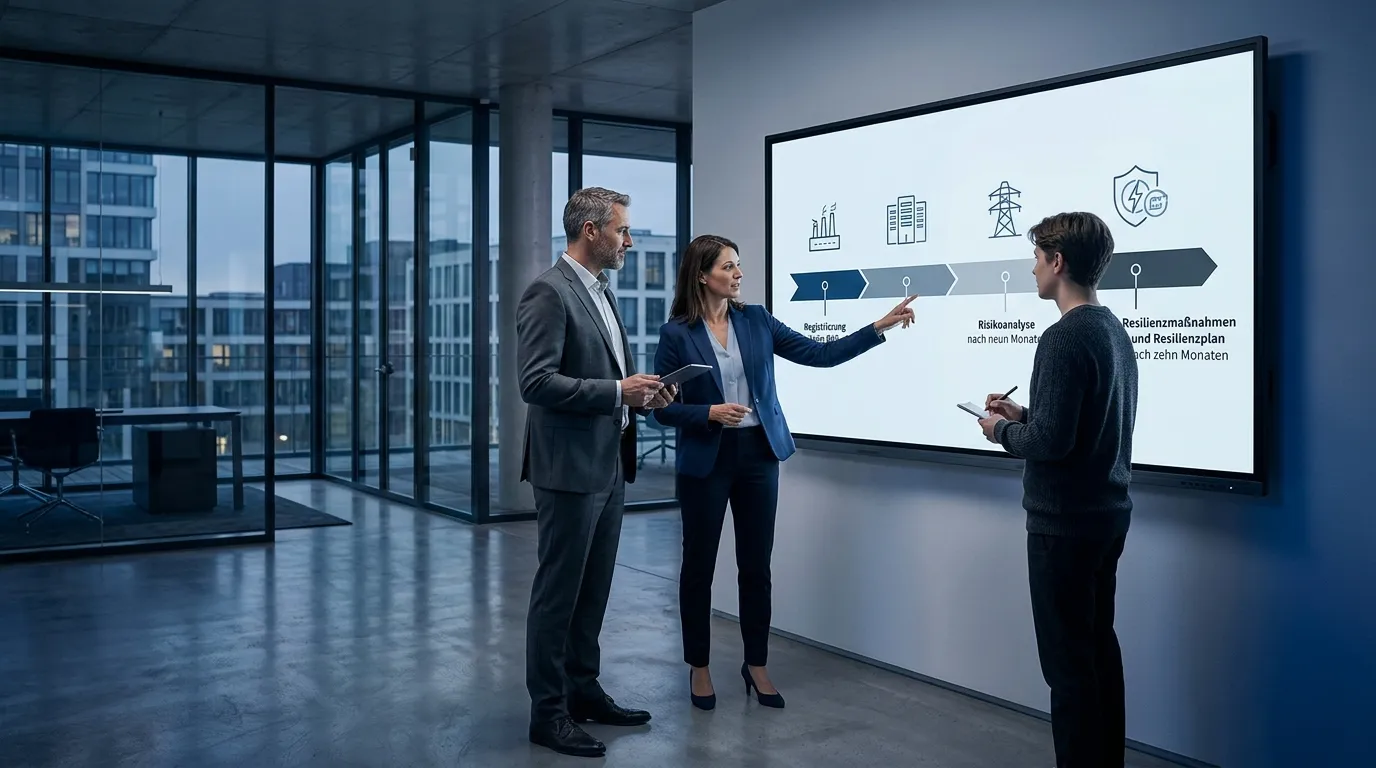
Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft und verlangt erstmals bundeseinheitlich angemessenen physischen Schutz kritischer Anlagen. Wir übersetzen die Pflichten in eine Terminkette ab der Registrierung: Risikoanalyse nach neun, Resilienzmaßnahmen nach zehn Monaten.
Wichtige Erkenntnisse
- Das KRITIS-Dachgesetz ist am 17. März 2026 in Kraft getreten und normiert erstmals bundeseinheitlich den physischen Schutz kritischer Anlagen.
- Die Fristen laufen ab Registrierung: Risikoanalyse erstmals nach neun Monaten, Resilienzmaßnahmen und Resilienzplan erstmals nach zehn Monaten.
- Das Datum 17.07.2026 für die Registrierung wurde per Gesetzesänderung vom 29. Juli 2026 gestrichen, die Drei-Monats-Frist setzt mit der KRITIS-Verordnung ein.
- § 13 nennt Maßnahmenarten wie Liegenschaftsabgrenzungen, Umfeldüberwachung, Detektionsgeräte und Zugangskontrollen, die risikobasiert und verhältnismäßig herzuleiten sind.
- Die Cyberpflichten aus BSI-Gesetz und NIS-2 decken die physischen Pflichten nicht ab; Verstöße gegen das KRITIS-Dachgesetz können mit Bußgeldern geahndet werden.
Seit wann das KRITIS-Dachgesetz gilt
Das KRITIS-Dachgesetz ist am 17. März 2026 in Kraft getreten. Es schafft erstmals einen bundeseinheitlichen, sektorübergreifenden Rechtsrahmen für den physischen Schutz kritischer Anlagen. Für Betreiber bedeutet das: Die Pflichten aus diesem Gesetz laufen parallel zu den bekannten IT-Sicherheitspflichten, sie ersetzen sie nicht.
Der europarechtliche Hintergrund ist die Richtlinie (EU) 2022/2557 über die Resilienz kritischer Einrichtungen, die CER-Richtlinie. Sie trat am 16. Januar 2023 in Kraft und verpflichtete die Mitgliedstaaten zur Einführung verbindlicher Mindeststandards für den physischen Schutz kritischer Einrichtungen. Die Umsetzungsfrist endete am 17. Oktober 2024; die verzögerte Umsetzung führte zu einem Vertragsverletzungsverfahren gegen die Bundesrepublik Deutschland.
- Inkrafttreten: 17. März 2026, nach Beschluss des Bundestages am 29. Januar 2026 und Zustimmung des Bundesrates am 6. März 2026
- Europäische Grundlage: CER-Richtlinie (EU) 2022/2557, Umsetzungsfrist war der 17. Oktober 2024
- Abgrenzung: Die IT-Sicherheitspflichten sind bereits über das BSIG und das NIS-2-Umsetzungsgesetz geregelt; das KRITIS-Dachgesetz normiert eigenständig die physische Resilienz
Die klare Trennung der beiden Schutzrichtungen ist für Ihre Planung wesentlich: Während die IT-sicherheitsrechtlichen Anforderungen durch das BSI-Gesetz abgedeckt sind, setzt das KRITIS-Dachgesetz erstmals eigenständige, bundeseinheitliche Mindestvorgaben für den physischen Schutz kritischer Anlagen. Zugleich wird die bisherige Verordnung zur Bestimmung kritischer Anlagen nach dem BSI-Gesetz (BSIKritisV) außer Kraft gesetzt; die Einstufung folgt künftig dem eigenen Rahmen des Dachgesetzes.
Welche Anlagen und Betreiber das Gesetz erfasst
Bevor Sie Fristen aufstellen, müssen Sie wissen, ob Ihre Anlage überhaupt in den Anwendungsbereich fällt. Denn der Fristenlauf hängt an der Einstufung als kritische Anlage, nicht am Kalenderdatum. Das Gesetz gilt für Betreiber kritischer Anlagen in zehn Sektoren nach § 4 Abs. 1 KRITIS-DachG.
- Energie
- Transport und Verkehr
- Finanzwesen
- Sozialversicherung und Grundsicherung
- Gesundheitswesen
- Wasser (Trinkwasser und Abwasser)
- Ernährung
- Informationstechnik und Telekommunikation
- Weltraum
- Siedlungsabfallentsorgung
| Einstufungsebene | Was wird festgelegt |
|---|---|
| Gesetz (§ 5 Abs. 1 bis 2) | Regelwert: Versorgung von grundsätzlich 500.000 Einwohnern als Maßstab für die Einstufung |
| Rechtsverordnung des BMI (§ 4 Abs. 3, § 5 Abs. 1) | Konkrete kritische Dienstleistungen und Schwellenwerte; liegt bislang als Entwurf vor, Inkrafttreten wurde für den Sommer 2026 erwartet |
| Länder (§ 5 Abs. 7) | Länderöffnungsklausel: Die Länder können weitere kritische Anlagen und Dienstleistungen in ihrer Zuständigkeit festlegen |
Neben dem quantitativen Regelwert fließen qualitative Faktoren in die Einstufung ein, etwa Abhängigkeiten, Marktanteil und mögliche Schadensauswirkungen. Da die konkretisierende Rechtsverordnung noch aussteht, sollten Sie Ihre Selbsteinschätzung bereits jetzt anhand des Schwellenwerts und dieser qualitativen Kriterien vorbereiten, statt die eigene Betroffenheit offen zu lassen.
Welche Pflicht ab welchem Datum greift
Die Pflichten des KRITIS-Dachgesetzes bilden eine Kette, deren erstes Glied die Registrierung ist. Ein wichtiges Update vorab: Das ursprünglich genannte Datum 17.07.2026 für den Fristbeginn wurde durch eine Gesetzesänderung vom 29. Juli 2026 gestrichen. Die Drei-Monats-Frist für die Registrierung setzt nun erst mit Inkrafttreten der Rechtsverordnung zur Bestimmung kritischer Anlagen ein, weil die Registrierung von dieser Bestimmung abhängt. Das Datum 17.07.2026 ist damit als laufende Frist hinfällig.[1]
Die Streichung eines Termins ist keine Aussetzung des Gesetzes. Das KRITIS-Dachgesetz bleibt in Kraft; verschoben ist nur der Startpunkt der Terminkette, denn die weiteren Pflichten knüpfen an die Registrierung an[2]. Die Terminlogik ab dem individuellen Registrierungsdatum stellt sich wie folgt dar:
| Zeitpunkt | Pflicht | Rechtsgrundlage |
|---|---|---|
| Spätestens drei Monate, nachdem eine Anlage als kritische Anlage gilt (Fristbeginn mit Inkrafttreten der KRITIS-Verordnung) | Registrierung beim BBK über die gemeinsame Plattform von BBK und BSI, inklusive Angaben zum Betreiber, zur Anlage, zum Versorgungsgebiet und zu einer jederzeit erreichbaren Kontaktstelle | § 8 Abs. 1 KRITIS-DachG |
| Neun Monate nach Registrierung | Erstmals Risikoanalyse und Risikobewertung | § 8 Abs. 7 i. V. m. § 12 KRITIS-DachG |
| Zehn Monate nach Registrierung | Erstmals Resilienzmaßnahmen und Resilienzplan (§ 13), Meldepflichten (§ 18) und Geschäftsleitungspflichten (§ 20) | § 8 Abs. 7 KRITIS-DachG |
| Fortlaufend | Risikoanalyse mindestens alle vier Jahre aktualisieren, bei wesentlichen Änderungen früher; Nachweise auf Verlangen der Aufsicht vorlegen; erhebliche Störungen unverzüglich, spätestens binnen 24 Stunden melden | § 12, § 16, § 18 KRITIS-DachG |
Für Ihr Fristengerüst heißt das: Setzen Sie das eigene Registrierungsdatum als Nullpunkt an und planen Sie die neun Monate bis zur ersten Risikoanalyse von Anfang an mit ein. Die Risikoanalyse ist die aufwendigste Vorstufe des Resilienzplans, und der Resilienzplan lässt sich nicht kurzfristig nachholen, wenn die Aufsicht ihn anfordert[2]. Verstöße gegen zentrale Pflichten können als Ordnungswidrigkeiten mit empfindlichen Bußgeldern geahndet werden.
Was § 13 unter angemessenem physischem Schutz versteht
§ 13 KRITIS-DachG formuliert die Resilienzpflichten über vier Ziele. Der Betreiber ist verpflichtet, nach Maßgabe der Absätze 2 und 3 Maßnahmen zu treffen, um diese Ziele zu erreichen[3]:
- das Auftreten von Vorfällen zu verhindern
- einen angemessenen physischen Schutz von Liegenschaften und kritischen Anlagen zu gewährleisten
- auf Vorfälle zu reagieren, sie abzuwehren und ihre negativen Auswirkungen zu begrenzen
- nach Vorfällen die zügige Wiederherstellung der kritischen Dienstleistung zu gewährleisten
Für das Ziel Nummer 2, den angemessenen physischen Schutz, nennt Absatz 3 Nummer 2 die Maßnahmenarten, die dafür zählen können: Maßnahmen der baulichen und technischen Sicherung und des organisatorischen Schutzes (Objektschutz) wie Liegenschaftsabgrenzungen und hemmende Fassadenelemente, Instrumente und Verfahren für die Überwachung der Umgebung, der Einsatz von Detektionsgeräten sowie Zugangskontrollen[3]. Die Formulierung „können zählen“ ist bewusst gewählt: Es handelt sich nicht um einen Katalog, der abzuarbeiten ist, sondern um Beispiele, die risikobasiert herzuleiten sind.
Den Maßstab dafür liefert Absatz 2: Auf Grundlage der nationalen Risikoanalysen und der eigenen Risikoanalyse und Risikobewertung sind verhältnismäßige technische, sicherheitsbezogene und organisatorische Maßnahmen zu treffen. Der Stand der Technik soll eingehalten werden. Insgesamt ist ein Verhältnismäßigkeitsmaßstab anzuwenden, bei dem der Aufwand zur Verhinderung oder Begrenzung eines Ausfalls gegen das Risiko eines Vorfalls abzuwägen ist; wirtschaftliche Aspekte, darunter die Leistungsfähigkeit des Betreibers, sind zu berücksichtigen[3].
Nach Absatz 4 müssen Sie die Maßnahmen in einem Resilienzplan darstellen und anwenden. Aus dem Plan müssen die den Maßnahmen zugrunde liegenden Erwägungen hervorgehen, und er ist auf die Risikoanalyse und Risikobewertung des Betreibers zu beziehen[3]. Genau hier entscheidet sich die Prüffähigkeit: Eine Maßnahme, deren Herleitung aus der Risikoanalyse nicht dokumentiert ist, hält einer Nachfrage der Aufsicht nach § 16 nicht stand.
Was der IT-Dienstleister nicht abdeckt
Die häufigste Fehlannahme im Umfeld des KRITIS-Dachgesetzes lautet, die Cyberpflicht sei bereits erledigt und damit auch die physische. Das Gesetz selbst unterscheidet die beiden Schutzrichtungen ausdrücklich: Die IT-sicherheitsrechtlichen Anforderungen sind im Rahmen der Umsetzung der NIS2-Richtlinie geregelt, während das KRITIS-Dachgesetz erstmals eigenständige, bundeseinheitliche und sektorübergreifende Mindestvorgaben für den physischen Schutz kritischer Anlagen normiert.
Die Verzahnung läuft in eine Richtung: Betreiber kritischer Anlagen nach dem KRITIS-DachG gelten nach § 28 Abs. 1 Nr. 1 BSIG grundsätzlich als besonders wichtige Einrichtungen und unterliegen den einschlägigen Pflichten des BSIG. Umgekehrt gilt das nicht: Nicht jedes Unternehmen, das unter das BSI-Gesetz fällt, fällt auch unter das KRITIS-DachG, denn der Anwendungsbereich des BSIG ist deutlich weiter.
- Ein ISMS oder ein IT-Grundschutz-Zertifikat ersetzt weder die Gefährdungsanalyse noch den Resilienzplan für die physische Sicherheit
- Die Schnittstellen zwischen physischer Sicherheit und Informationssicherheit sind zu kennen und in den Konzepten zu berücksichtigen, etwa bei Zutrittskontrolle und Netzinfrastruktur
- Die physischen Pflichten nach § 13 KRITIS-DachG sind gesondert zu erfüllen und gegenüber der Aufsicht gesondert nachzuweisen, etwa durch Vorlage des Resilienzplans oder durch Audits nach § 16[4]
Für die Beauftragungspraxis bedeutet das: Prüfen Sie, welche Leistungen Ihr IT-Dienstleister vertraglich abdeckt. Typischerweise umfasst sein Mandat die IT-Sicherheit nach BSIG, nicht aber die Gefährdungsanalyse für Liegenschaften, die Herleitung von Schutzzonen oder die Fachplanung von Perimetersicherung, Videoüberwachung und Zutrittskontrolle. Diese physische Seite ist ein eigenes Planungsfeld mit eigenen Nachweispflichten.
Wer die Gefährdungsanalyse erstellt und was sie enthalten muss
Der rechtliche Rahmen steht in § 12 KRITIS-DachG: Der Betreiber führt auf Grundlage der nationalen Risikoanalysen und anderer vertrauenswürdiger Informationsquellen im Bedarfsfall, mindestens jedoch alle vier Jahre, eine Risikoanalyse und Risikobewertung durch. Das Bundesministerium des Innern wird ermächtigt, inhaltliche und methodische Vorgaben einschließlich Vorlagen und Mustern für diese Analysen zu bestimmen[5]. Pflichtenträger ist damit stets der Betreiber; die Erstellung kann er intern oder extern organisieren.
Entscheidend ist nicht, wer die Analyse schreibt, sondern dass sie eine Prüfung übersteht. Das setzt voraus, dass die Herleitung lückenlos dokumentiert ist und die Verhältnismäßigkeitsabwägung nach § 13 Abs. 2 nachvollziehbar bleibt. Eine Analyse mit prüffähigem Inhalt enthält mindestens:
- Systematische Erfassung der Gefährdungen für die Liegenschaft und die kritische Anlage, einschließlich der Abhängigkeiten von anderen kritischen Dienstleistungen nach § 12 Abs. 1[5]
- Definition der Schutzziele je Anlage und Bereich
- Schutzzonenkonzepte, die die Liegenschaft in Schutzbereiche mit abgestuften Anforderungen gliedern
- Maßnahmenkatalog mit baulichen, technischen und organisatorischen Maßnahmen
- Dokumentierte Zweck-Mittel-Abwägung als Soll-Konzept, auf das der Resilienzplan nach § 13 Abs. 4 Bezug nehmen kann[3]
Die Entscheidung intern oder extern fällt anhand von drei Kriterien: Verfügt Ihr Haus über Fachpersonal, das Gefährdungsanalysen für Sicherheitstechnik methodisch sauber herleiten kann? Ist die Herleitung intern unabhängig genug, also frei von Vorgaben eines Anbieters oder Errichters? Und hält die Dokumentation einer Prüfung durch die Aufsicht oder einen unabhängigen Dritten stand? Wo eines dieser Kriterien nicht erfüllt ist, ist eine externe Erstellung der wirtschaftlichere Weg. PLANATEL® erstellt solche Gefährdungsanalysen und Sicherheitskonzepte für KRITIS-Betreiber, unter anderem aus der Energieversorgung, der Stadtentwässerung und der Luftfahrt, und leitet jede Maßnahme dokumentiert aus der Analyse her (Sicherheitskonzepte & Gefährdungsanalysen).
Beachten Sie schließlich die Verantwortungsebene darüber: Nach § 20 KRITIS-DachG ist die Geschäftsleitung verpflichtet, die Resilienzmaßnahmen umzusetzen und ihre Umsetzung durch geeignete Organisationsmaßnahmen sicherzustellen. Die Verantwortung für die Einhaltung der Pflichten liegt ausdrücklich auf Leitungsebene. Die Gefährdungsanalyse ist damit auch die Entscheidungsgrundlage der Leitung.
Von der Analyse zur umgesetzten Maßnahme
Die Gefährdungsanalyse benennt das Risiko und priorisiert die Maßnahmen. Die Umsetzung selbst erfordert Fachplanung: Aus dem Maßnahmenkatalog wird ein technisches Konzept, in dem die Gewerke nicht nebeneinander, sondern aufeinander abgestimmt geplant werden. Für kritische Liegenschaften gehören dazu typischerweise:
- Perimetersicherung als erste Schutzzone an der Liegenschaftsgrenze
- Videoüberwachung zur Umfeldüberwachung und zur Dokumentation von Vorfällen
- Zutrittskontrolle und Schließtechnik für die Zugangskontrollen nach § 13 Abs. 3 Nr. 2[3]
- Einbruchmeldeanlagen für die Detektion in überwachten Zonen, abgestimmt auf die Anforderungen einer Polizeiaufschaltung (Einbruchmeldeanlagen, Videoüberwachung & Zutrittskontrolle)
- Brandmeldeanlagen und Sprachalarmanlagen, soweit sie Teil des Schutz- und Evakuierungskonzepts der Anlage sind (Brandmeldeanlagen, Löschanlagen & Sprachalarm)
- Integration aller Gewerke in ein übergeordnetes Gefahrenmanagementsystem und die Leitstelle, damit Vorfälle einheitlich erkannt, gemeldet und abgearbeitet werden (Gefahrenmanagementsysteme (PSIM) & Leitstellen)
Der Weg von der Konzeption zur Technik sollte über eine herstellerneutrale Ausschreibung laufen. Ein Leistungsverzeichnis, auf das Errichter anbieten können, schafft Vergleichbarkeit der Angebote und vermeidet Herstellerabhängigkeit, die im Bestand teuer wird. Die Objektüberwachung bis zur Abnahme stellt sicher, dass die umgesetzte Anlage dem geplanten Soll entspricht, und liefert die Dokumentation, die Sie gegenüber der Aufsicht als Nachweis nach § 16 vorlegen können[4].
Genau diese Kette, von der Gefährdungsanalyse über das Sollkonzept und die herstellerneutrale Ausschreibung bis zur Abnahme, ist der Gegenstand unseres Leistungsangebots Kritische Infrastrukturen (KRITIS). Dort finden Sie, wie wir Sicherheitskonzepte und Gefährdungsanalysen erstellen, Perimetersicherung, Videoüberwachung, Zutrittsmanagement und Einbruchmeldetechnik planen und in übergeordnete Gefahrenmanagementsysteme integrieren, stets herstellerneutral und auf Ihre Schutzziele verpflichtet. Kontaktieren Sie uns für ein unverbindliches Erstgespräch. PLANATEL® – Unabhängige Planung und Beratung seit 1992. Tel: 040 / 23 73 02-30 | E-Mail: info@planatel.de
Häufig gestellte Fragen
Wann ist das KRITIS-Dachgesetz in Kraft getreten?
Das KRITIS-Dachgesetz ist am 17. März 2026 in Kraft getreten, nachdem es am 29. Januar 2026 vom Bundestag beschlossen und am 6. März 2026 vom Bundesrat angenommen wurde. Es setzt die CER-Richtlinie (EU) 2022/2557 in deutsches Recht um und schafft erstmals bundeseinheitliche Mindestanforderungen für die physische Resilienz kritischer Anlagen.
Bis wann müssen Betreiber kritischer Anlagen registriert sein?
Betreiber müssen sich spätestens drei Monate, nachdem ihre Anlage als kritisch gilt, beim Bundesamt für Bevölkerungsschutz und Katastrophenhilfe registrieren. Wichtig: Das ursprünglich genannte Datum 17.07.2026 wurde durch eine Gesetzesänderung vom 29. Juli 2026 gestrichen, weil die Verordnung zur Bestimmung kritischer Anlagen noch nicht erlassen ist. Die Frist setzt daher erst mit Inkrafttreten dieser Rechtsverordnung ein.
Welche Fristen gelten nach der Registrierung?
Nach § 8 Abs. 7 KRITIS-DachG gelten die Pflichten zur Risikoanalyse erstmals neun Monate nach der Registrierung, die Pflichten zu Resilienzmaßnahmen, Meldewesen und Geschäftsleitung erstmals zehn Monate nach der Registrierung. Die Risikoanalyse ist danach mindestens alle vier Jahre zu aktualisieren, bei wesentlichen Änderungen auch früher.
Was verlangt § 13 KRITIS-DachG vom Betreiber?
§ 13 verpflichtet Betreiber, verhältnismäßige technische, sicherheitsbezogene und organisatorische Maßnahmen zu treffen, um Vorfälle zu verhindern, einen angemessenen physischen Schutz zu gewährleisten, auf Vorfälle zu reagieren und die kritische Dienstleistung zügig wiederherzustellen. Zu den möglichen Maßnahmen zählen bauliche und technische Sicherung, Objektschutz, Umfeldüberwachung, Detektionsgeräte und Zugangskontrollen. Alle Maßnahmen sind in einem Resilienzplan mit ihren Erwägungen zu dokumentieren.
Erfüllt die IT-Sicherheit nach BSI-Gesetz oder NIS-2 die physischen Pflichten?
Nein. BSI-Gesetz und das NIS-2-Umsetzungsgesetz regeln die IT-Sicherheit, das KRITIS-Dachgesetz normiert eigenständige Mindestvorgaben für den physischen Schutz. Ein ISMS oder IT-Grundschutz-Zertifikat ersetzt weder die Risikoanalyse noch den Resilienzplan für die physische Sicherheit. Umgekehrt gelten Betreiber kritischer Anlagen nach dem Dachgesetz allerdings nach § 28 BSI-Gesetz grundsätzlich als besonders wichtige Einrichtungen.
Wer erstellt die Risikoanalyse für die physische Sicherheit?
Die Verantwortung liegt beim Betreiber; die Erstellung kann intern oder durch einen externen, herstellerneutralen Fachplaner erfolgen. Entscheidend ist, dass die Herleitung jeder Maßnahme aus der Gefährdungsanalyse dokumentiert und gegenüber Behörden und Sachverständigen vertretbar ist. Eine unabhängige Erstellung stellt sicher, dass die Maßnahmen dem Risiko folgen und nicht dem Produktkatalog eines Anbieters.
Welche Sanktionen drohen bei Verstößen gegen das KRITIS-Dachgesetz?
Verstöße gegen Registrierungs-, Nachweis- und Mitwirkungspflichten können als Ordnungswidrigkeit mit Bußgeldern geahndet werden, deren Höhe sich nach dem jeweiligen Tatbestand richtet. Die Geschäftsleitung ist zudem verpflichtet, die Resilienzmaßnahmen umzusetzen und ihre Umsetzung durch geeignete Organisationsmaßnahmen sicherzustellen.
Quellen
- KRITIS-Dachgesetz: Was Unternehmen jetzt wissen und tun müssen – IHK Köln
- § 8 KRITISDachG – gesetze-im-internet.de
- § 13 KRITISDachG – gesetze-im-internet.de
- § 16 KRITISDachG – gesetze-im-internet.de
- § 12 KRITISDachG – gesetze-im-internet.de
- KRITIS-Dachgesetz: Was Unternehmen jetzt beachten müssen – TÜV NORD
- KRITIS-Dachgesetz – OpenKRITIS
- KRITIS-Dachgesetz: Neuer bundeseinheitlicher Rechtsrahmen für den physischen Schutz kritischer Infrastrukturen tritt in Kraft – GÖRG